理解平台如何管理企业行政层级结构与员工账户。
概述
组织架构是企业业务流转与权限控制的基石。平台通过定义清晰的行政层级(公司、组织、部门)与标准的账户模型,帮助企业构建起支撑复杂业务运作的人员与数据底座。
核心概念
平台支持以下组织架构层级与角色关系:
| 行政层级/成员角色 | 概念定义 | 权限与业务表现 |
|---|---|---|
| 全公司/全集团 | 顶级行政节点。 | 默认的架构顶级节点,允许自定义名称。 |
| 组织 (Organization) | 开启“多组织”功能后设立的实体。 | 适用于分子公司或独立事业部,数据权限支持按组织隔离。 |
| 部门 (Department) | 组织或上级部门下的子节点。 | 具有层级包含关系。默认上级部门负责人可见下级部门数据。 |
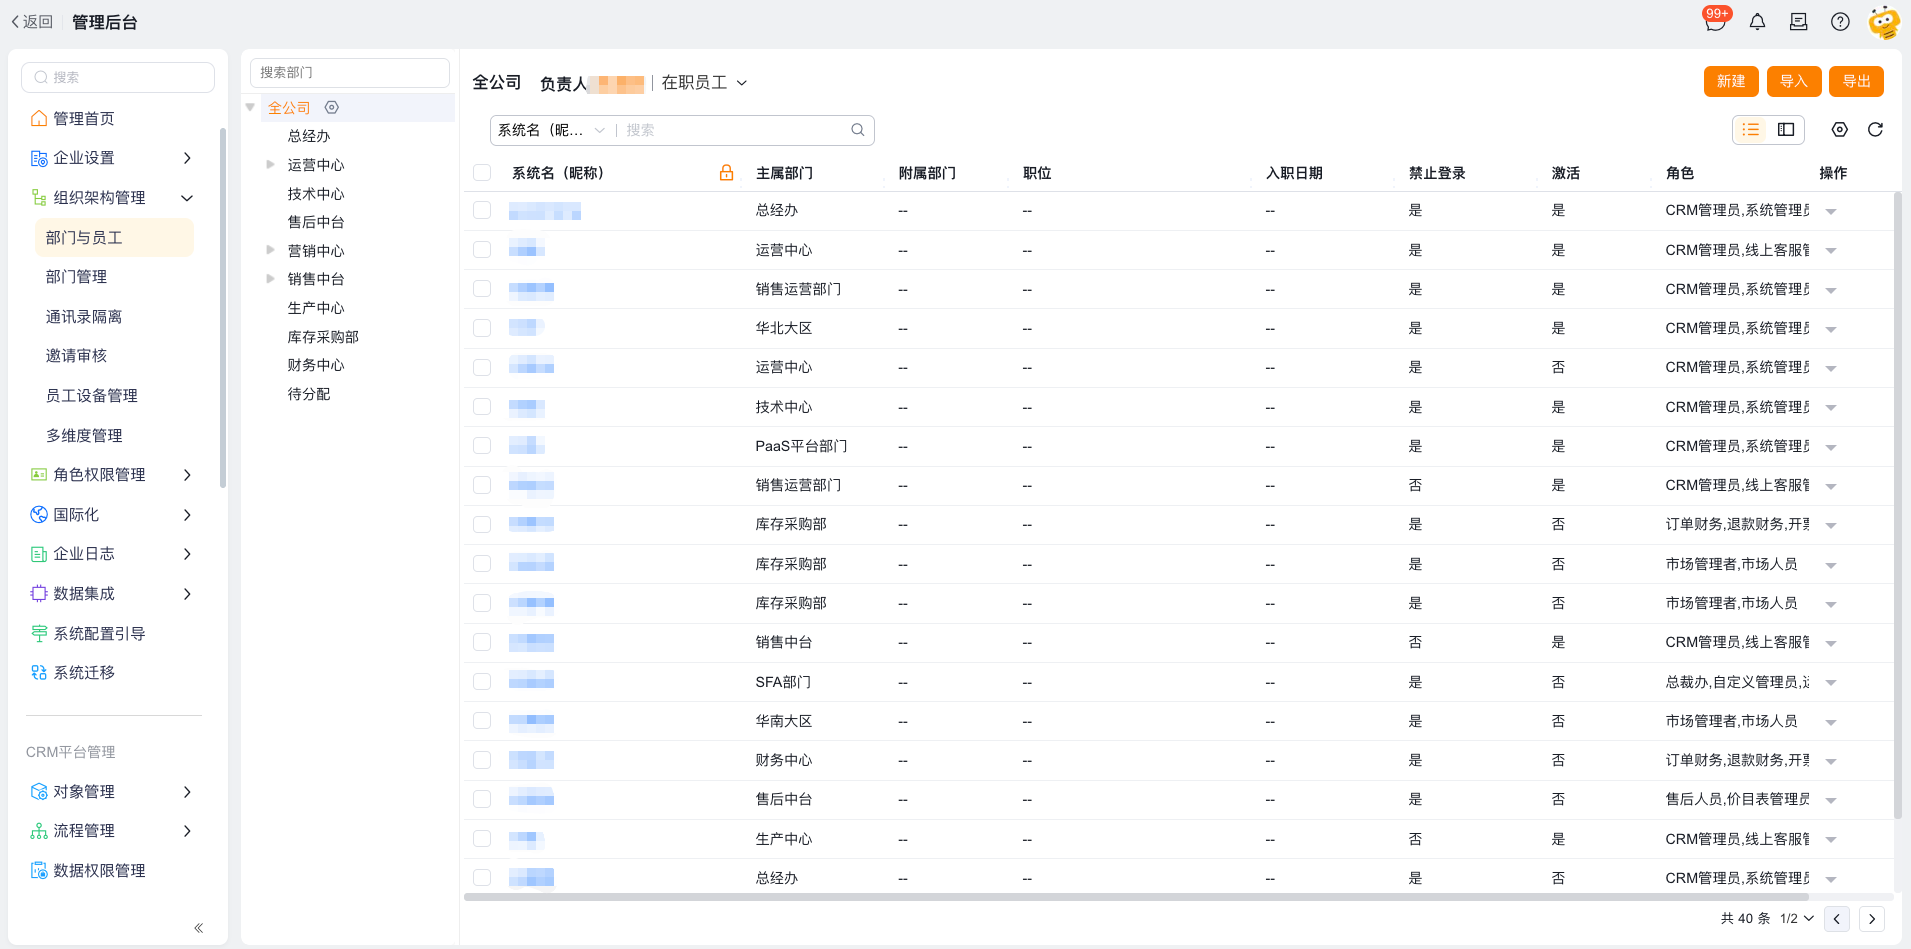
| 主属部门 | 员工所属的唯一主行政部门。 | 审批流和业务流程中,系统依据此部门匹配负责人审批。 |
| 附属部门 | 员工兼职或关联的多个辅助部门。 | 用于处理跨部门业务协作。支持分配多个附属部门。 |
| 汇报对象 (Manager) | 员工的行政汇报上级。 | 数据权限层级继承的基础。上级主管默认继承下属的记录访问权限。 |
组织层级模型
在标准配置下,组织树表现为纯部门层级。当企业规模扩大、存在多个子公司或独立核算实体时,可开启“多组织管理”。
graph TD
    A["全公司/全集团 (顶级节点)"] --> B["分公司/组织 A (多组织级)"]
    A --> C["分公司/组织 B (多组织级)"]
    B --> D["下级部门 A1"]
    B --> E["下级部门 A2"]
    D --> F["员工 1 (主属 A1)"]
    E --> G["员工 2 (主属 A2)"]
    C --> H["下级部门 B1"]
[!NOTE]
开启多组织功能后,系统自动将根部门升级为“组织”节点。组织下允许设立下级组织和部门,但部门下无法再设立新的组织节点。此功能一旦开启,无法关闭。
账号与人员属性模型
一个完整的人员账户包含以下三个核心信息包:
-
账号信息:
- 系统名(昵称):员工在系统中的唯一性标识,不能重复,支持配置多语种展示。
- 姓名:员工在系统中登记的姓名,允许存在重复情况。
- 登录账号:用于企业账号方式登录时的个人账号。
- 单点登录账号:用于与第三方身份源(如企微、钉钉、飞书、外部 IdP)进行认证绑定的账号标识。
-
组织关系:
- 主属部门与附属部门:关联员工在行政和业务上的归属。
- 汇报对象:定义行政汇报链条,用于自动匹配审批人与上级数据读取权限。
-
角色:
- 员工的业务角色(如销售代表、销售主管)与管理角色(如系统管理员、组织架构管理员)。